Verdier for 6,3 milliarder dollar ble stjålet i tyveriet.
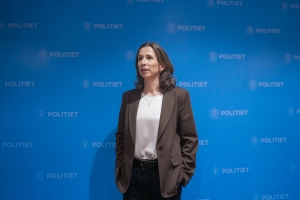
– Jeg er bekymret for hva dette kan finansiere. Uten å spekulere i hvem som står bak, vet vi at slike penger kan gjøre stor skade i feil hender. Det kan finansiere ulovlige tjenester og varer, de kriminelle nettverkenes skadelige aktiviteter, og til og med autoritære regimer, sier Aas-Hansen i en kommentar til NTB.
Justisministeren mener tyveriet i USA er en påminnelse om at Norge må ta egen cybersikkerhet på alvor.
– Det handler ikke bare om egen sikkerhet og å beskytte sin egen bunnlinje, men kan i de mest alvorlige tilfellene handle om samfunnssikkerhet, sier hun.
Bare noen dager tidligere hevet Nasjonal sikkerhetsmyndighet (NSM) cyberrisikonivået til det nest høyeste.
– Ap-regjeringen prioriterer den nasjonale cybersikkerheten, og har foreslått en betydelig styrking av NSM i statsbudsjettet. De har blant annet tjenesten «Cybersjekk», hvor norske virksomheter kan sjekke tilstanden på sin digitale sikkerhet, sier hun.
Knyttes til nordkoreansk gruppe
Hackerne som står bak angrepet, er fra Nord-Korea, ifølge de amerikanske analyseselskapene TRM Labs og Chainalysis.
Angriperne fikk tilgang til lommebøker på ti såkalte blokkjeder og tok ut det meste av midlene på bare 20 minutter, mener de.
Ifølge TRM er flere ting ved angrepet likt som ved tidligere nordkoreanske angrep, inkludert et i 2025 mot kryptobørsen Bybit som FBI har koblet til Nord-Korea.
– Vi gjør denne vurderingen med stor sikkerhet, heter det i en uttalelse fra TRM. Nyhetsbyrået Reuters har forsøkt å ta kontakt med Nord-Koreas utsending i Genève og ambassade i Kina, men har ikke fått svar.